ガイ・フォークスの仮面をシンボルに掲げ、世界各国の政府や大企業を震撼させてきた国際的ハッカー集団アノニマス。彼らが日本を明確な標的として発動したサイバー攻撃作戦「OpJapan(オペレーション・ジャパン)」において、サイバーセキュリティ史に類を見ない「前代未聞のハプニング」が発生しました。それが、日本の政治・官僚機構の中枢である「霞が関」を狙うはずが、遠く離れた茨城県の「霞ヶ浦河川事務所」へ集中攻撃を浴びせてしまった伝説の誤爆事件です。
緊迫したサイバー戦争の火蓋が切られたはずの現場で、一体なぜこのような地理的・言語的な取り違えが起きてしまったのでしょうか。報道資料や当時の通信ログ、ネットコミュニティの動向を紐解きながら、標的誤認の真相や攻撃の動機、そして2026年現在の国際情勢から見る教訓までを徹底的に解剖します。
【真相解明】なぜ霞ヶ浦が狙われたのか?霞が関誤認の全貌
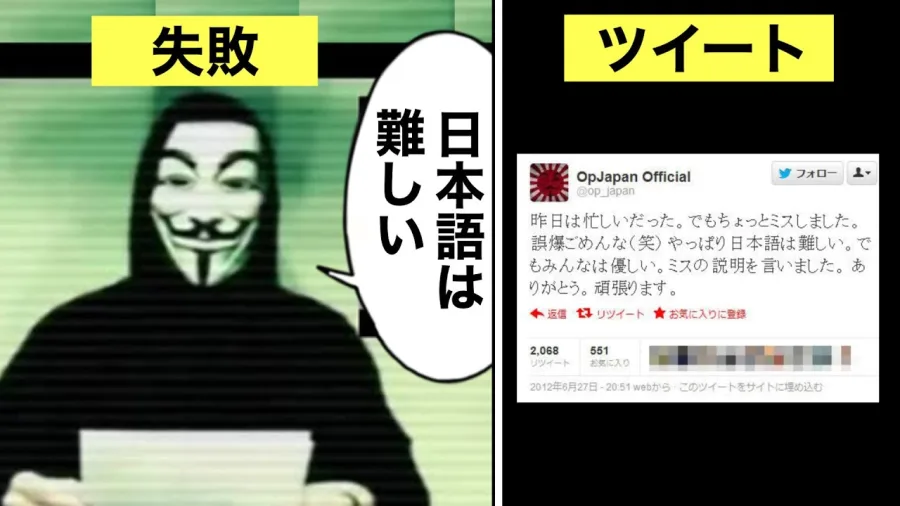
2012年6月下旬、日本政府関連のサーバーに対して大規模な分散型サービス妨害攻撃(DDoS攻撃)が一斉に仕掛けられました。標的となったのは財務省や裁判所、著作権管理団体などでしたが、その攻撃リストの中に突如として含まれたのが、国土交通省関東地方整備局が管轄する「霞ヶ浦河川事務所」の公式ウェブサイトでした。
攻撃を主導していた海外のハッカーたちは、日本の官僚機構の中枢である「霞が関(Kasumigaseki)」にダメージを与える目的で検索を行っていたとみられています。しかし、日本語の漢字や行政区分の知識を持たない実行犯が、検索エンジンや翻訳ツールに「kasumi」などのキーワードを入力した結果、ドメイン名や検索上位にヒットした「霞ヶ浦(Kasumigaura)」を日本の重要省庁と混同。そのまま攻撃スクリプトのターゲットURLに登録してしまったのがアノニマス標的勘違い真相です。
当時の報道や関係機関の発表によると、霞ヶ浦河川事務所のサーバーには短時間で数百万件規模のリクエストが殺到し、サイトが一時的に閲覧不能に追い込まれました。現地の管理担当者は「なぜ治水や水質管理を行う地方の河川事務所が国際的ハッカーに狙われるのか」と深い困惑に包まれたと伝えられています。
そもそもなぜ日本が標的に?「OpJapan」発動の理由と攻撃対象
アノニマスが日本を標的に定めた最大の引き金は、2012年6月に国会で可決・成立した「著作権法改正(違法ダウンロードへの刑事罰導入)」に対する強い反発でした。これが一連のサイバー攻撃作戦「OpJapan(Operation Japan)」の経緯です。
インターネット上の自由と情報共有の無制限性を掲げるアノニマスにとって、ダウンロード行為に対する懲役刑や罰金の導入は「ネットの自由を脅かす弾圧」と映りました。彼らは公式声明動画をYouTubeなどに投稿し、日本政府に対する宣戦布告を行いました。
この作戦において、アノニマスサイバー攻撃対象として実際にリストアップされた主な機関は以下の通りです。
- 財務省・法務省・警察庁:法改正の主導・執行に関わる中央省庁
- 日本音楽著作権協会(JASRAC):著作権管理の象徴的組織
- 最高裁判所および地方裁判所:司法判断を下す中枢機関
- 主要政党の公式サイト:法案を可決させた当時の与野党勢力
サイバー攻撃の手法は主に、大量のデータを送りつけてサーバーを過負荷状態にするDDoS攻撃や、Webサイトのトップページを改ざんするデフェイス攻撃でした。機密データの搾取というよりは、目に見える形でサービスを停止させて抗議の意思を示す示威行動が中心となっていました。
【データ検証】アノニマス日本攻撃における被害実態と比較
当時のOpJapanにおいて、実際に攻撃を受けた組織と被害の規模、そして誤爆の原因を構造的に整理したデータが以下の比較表です。
| 対象組織・サイト | 攻撃手法と被害状況 | 本来の攻撃動機 | 誤爆・混乱の主因 |
|---|---|---|---|
| 霞ヶ浦河川事務所 (国交省地方支分部局) |
DDoS攻撃により数時間〜半日程度Webサイトが閲覧停止。 | 中央省庁街「霞が関」の中枢機能麻痺を企図。 | ローマ字表記(Kasumigaura vs Kasumigaseki)の混同。 |
| 最高裁判所・地方裁判所 | 公式Webサイトへのアクセス障害、一部ページ改ざん。 | 違法DL刑事罰化を執行する司法機関への抗議。 | ドメイン構造の理解不足により無関係な下位組織や関連ページも巻き添えに。 |
| 地方自治体(下北山村等) | 自治体HPのトップページ改ざん(仮面画像の掲示など)。 | 日本政府全体へのプレッシャー付与。 | セキュリティが脆弱な地方サーバーを無差別に攻撃リストに投入。 |
| 財務省・民主党(当時) | 断続的な接続遮断、閲覧遅延の発生。 | 法案提出・可決を主導した政治中枢への直接報復。 | 正しく標的を捕捉したものの、早期のトラフィック遮断により致命傷は回避。 |
【実態検証】「魚にサイバー攻撃?」ネットコミュニティ(なんJ・5ch)の反応
国際的ハッカー集団の襲来という本来であれば国家安全保障に関わる緊迫した事態は、この「霞ヶ浦誤爆事件」を境に、日本のインターネットコミュニティにおいて一気にエンターテインメント的なネタへと変貌を遂げました。
当時の2ちゃんねる(現5ちゃんねる)の「なんでも実況J(なんJ)」やニュース速報VIP、そして黎明期にあったTwitter(現X)では、この誤爆の速報が入るやいなや爆発的な盛り上がりを見せました。ネットユーザーからは次のような書き込みが相次ぎました。
「霞ヶ浦の水質を改善しに来たのか?」
「ブラックバスやワカサギにDDoS攻撃を仕掛ける世界最高峰のハッカー」
「霞が関と霞ヶ浦を間違えるとか、ローマ字入力で予測変換ミスっただろ」
「霞ヶ浦の職員『なんか海外から凄いアクセス来てるけど何事?』」
本来であれば恐怖や警戒感を生むはずのサイバーテロが、地名勘違いというあまりにも人間味あふれる初歩的ミスによって完全に脱力感をもたらした形です。ネット住民による容赦ないツッコミとパロディ画像の拡散により、アノニマスが誇っていた「冷徹で恐ろしい影の組織」というパブリックイメージは日本国内で大きく崩れることになりました。
一般に知られていない盲点|最高裁判所誤爆と分散型組織の構造的欠陥
霞ヶ浦の事例ばかりが面白おかしく語られがちですが、実はOpJapanにおける誤爆劇はこれだけに留まりませんでした。同様の標的選定ミスは、最高裁判所関連のサイトや地方自治体に対しても頻発していました。
アノニマスは司法の象徴である最高裁判所(courts.go.jp)を狙う過程で、URLの文字列やIPアドレスの近接性だけを機械的に参照した結果、奈良県の下北山村役場など、著作権法改正とは何ら関係のない地方自治体や小規模団体のサーバーを攻撃・改ざんしてしまったのです。これがアノニマス最高裁判所誤爆をはじめとする無差別攻撃の実態でした。
この杜撰な攻撃行動の根本には、アノニマスの組織的正体が深く関わっています。
アノニマスは明確なリーダーや指令系統を持つピラミッド型の組織ではありません。「合言葉と理念に共鳴した人間なら誰でもアノニマスを名乗れる」という完全分散型の集合体です。オペレーションが立ち上がると、IRCチャットや専用掲示板に攻撃目標のURLリスト(ターゲットリスト)が誰からともなく投下され、世界中の参加者が専用ツールを用いて一斉にトラフィックを流し込みます。
つまり、「最初の誰かがリスト作成時に検索ミスをした」場合、それを検証・修正する監査プロセスが一切存在しないまま、世界中のハッカーが誤ったターゲットへ一斉に攻撃を撃ち込んでしまうという、構造的な欠陥を抱えていたのです。
【プロの結論】ハクティビズムの限界とサイバーセキュリティの未来
社会運動や政治的主張を目的としてサイバー攻撃を仕掛ける行為は「ハクティビズム(Hacktivism)」と呼ばれます。アノニマスによる霞ヶ浦誤爆事件は、思想先行型の分散型ハクティビズムが抱える脆弱性と限界を浮き彫りにしました。
社会心理学および組織論の観点から分析すると、アノニマスのような匿名分散型ネットワークでは「正義感の暴走」と「認知的怠慢」が同時に発生します。参加者は「巨悪(日本政府)を懲らしめる」という道徳的正当性に陶酔するあまり、個別の攻撃対象が本当に正しいのかを精査する責任感を喪失(責任の分散)してしまいます。結果として、治水を守る地方の河川事務所という、市民生活を支えるインフラ窓口を攻撃するという本末転倒な事態を引き起こしました。
アノニマス現在の動向(2026年最新情勢)に目を向けると、サイバー攻撃の主役は個人のハクティビストから、国家が支援する高度持続的脅威(APT)グループや、生成AIを駆使した組織的なランサムウェア犯罪集団へと完全にシフトしています。かつてのような「お祭り感覚の誤爆」が起きる牧歌的な時代は終わり、現在のサイバー脅威は極めて精密かつ破壊的です。
しかし、人間が標的を選定しシステムを運用する以上、「思い込み」や「名前の混同」によるセキュリティ事故・インシデントは現代の企業や組織内でも形を変えて発生し続けています。アノニマスの霞ヶ浦誤爆は、笑い話であると同時に、情報精査プロセス(ファクトチェック)を欠いた集団行動がどれほど滑稽な結末を招くかを示す、永久不滅の教訓と言えます。
【アノニマス 誤爆】に関するよくある質問(FAQ)
Q1:アノニマスはなぜ霞が関と霞ヶ浦を間違えたのですか?
A1:海外の攻撃参加者が日本の地理や行政機構を理解しておらず、ローマ字検索や自動翻訳ツールで「Kasumi」関連のドメインを抽出した際、官庁街の「Kasumigaseki(霞が関)」ではなく「Kasumigaura(霞ヶ浦)」の河川事務所サイトを誤って攻撃対象リストに登録してしまったためです。
Q2:霞ヶ浦河川事務所への攻撃で個人情報や重要データは流出しましたか?
A2:個人情報や機密データの漏洩は確認されていません。アノニマスが行った攻撃は、サーバーに大量の通信を送りつけてアクセスを遮断する「DDoS攻撃」が主体であったため、Webサイトが一時的に閲覧しづらくなったものの、内部システムへの侵入やデータ改ざんは防がれました。
Q3:2026年現在、アノニマスは日本に対して攻撃を行っていますか?
A3:2012年のOpJapan以降も捕鯨問題(OpKillingBay)や原発処理水関連で散発的な攻撃予告はあったものの、現在のアノニマスはロシア・ウクライナ情勢や中東情勢など国際紛争に関連する情報戦が中心となっており、2012年当時のような日本政府全体を巻き込む大規模な作戦は沈静化しています。
2012年に起きたアノニマスによる霞ヶ浦誤爆事件は、国際的ハッカー集団の威名と初歩的な地理的勘違いが生んだ、インターネット史に残る特異な事件でした。正義を掲げたサイバー攻撃が、言語の壁と確認不足によってまったく関係のない地方の河川事務所へ着弾した顛末は、分散型組織の脆さを象徴しています。
高度化するサイバー攻撃と情報戦が激化する現代において、この事件が示す「どれほど高度な技術を持っていても、情報の入り口で人間が犯す初歩的ミスは防げない」という事実は、セキュリティを防御する側の私たちにとっても普遍的な学びとなっています。